Harry Sec, la remédiation des vulnérabilités en continu, de la détection à la preuve de conformité
REMÉDIATION DES VULNÉRABILITÉS AUGMENTÉE PAR L’IA
Harry Sec est la plateforme DevSecOps de Harington. Elle détecte en continu les vulnérabilités de tout votre parc applicatif, les corrige à haute fréquence grâce à la remédiation agentique, à savoir des agents IA sous contrôle humain, et produit immédiatement vos preuves d’audit et de conformité (RGPD, AI Act, DORA, NIS2). C’est une usine de remédiation, elle traite aussi les causes profondes des failles et l’obsolescence de vos applications.
Overview
Harry Sec est une usine de remédiation des vulnérabilités, qui détecte, corrige et prouve en continu sur l’ensemble de votre parc applicatif.
- Problème résolu ?L’obsolescence du SI. Langages, CMS et frameworks, systèmes, bases de données, plateformes cloud ou outils de data en fin de vie : chaque nouvelle faille peut générer un désastre en cascade.
- Comment ?Détection en temps réel, priorisation par l’IA, correctifs livrés en merge request et validés par vos équipes.
- Preuve ?Une traçabilité totale et un DevSecOps intégré pour produire immédiatement vos preuves d’audit et de conformité.
Dette technique et obsolescence du SI, la modernisation est un enjeu de cybersécurité
L’obsolescence du SI désigne tous les composants d’un système d’information qui ne sont plus maintenus par leur éditeur : les langages, CMS et frameworks des applications mais aussi les systèmes d’exploitation, middlewares, bases de données, plateformes cloud et conteneurs, outils de data et de BI, et chaînes de test. Longtemps appréhendée comme de la dette technique, c’est devenu un risque majeur d’exposition. Un composant en fin de vie n’a plus de correctif de sécurité.
La modernisation du SI n’est pas seulement un sujet de performance et de capacités d’innovation, c’est une mesure de sécurité.
- Les applications oubliées. Vieux sites, back-offices, outils internes encore fonctionnels et souvent exposés sur Internet sans que personne ne les surveille.
- Les versions en fin de vie. Une application sur une version qui n’est plus maintenue dépend d’un correctif tiers à chaque nouvelle faille et plus le temps passe, plus c’est fragile.
- Les mises à jour reportées. Une fin de vie impacte souvent plusieurs brique du SI, par exemple mettre à jour le CMS ou le framework, puis vérifier que rien n’est rompu. C’est pour cette raison que nombre de ces chantiers dérivent année après année.
Aujourd’hui l’IA accélère la découverte des failles, la remédiation ne peut plus être un projet ponctuel. Elle doit devenir une usine en continu.
Brice Leffe
Directeur de la practice Cybersécurité de Harington
Harry Sec, la plateforme DevSecOps de gestion des vulnérabilités pour tout le parc applicatif
La gestion des vulnérabilités consiste à identifier, évaluer, prioriser et corriger en continu les failles de sécurité d’un système d’information. Harry Sec la couvre de bout en bout, de la cartographie applicative jusqu’au correctif livré.
-
Cartographie applicative et sécurité de tout le parc
La gestion de la sécurité de vos applications, sur la surface externe comme interne : quelles applications, quelles versions, quelle exposition.
-
Un DevSecOps intégré
Analyse statique du code, détection des vulnérabilités et scan des secrets, directement dans votre chaîne CI/CD.
-
Une analyse des vulnérabilités pilotée
KPI, volumétrie, indicateurs de compromission (IoC) et security gates : vous savez à tout moment où vous en êtes.
-
Des tests OWASP avec un moteur IA
À chaque déploiement en préproduction, un moteur IA teste vos applications selon les référentiels OWASP.
Comment fonctionne la remédiation agentique avec Harry Sec ?
La remédiation agentique consiste à confier à des agents IA la production des correctifs de sécurité, de l’analyse d’impact jusqu’à la proposition de code, tandis qu’un humain valide chaque correctif avant la mise en production. Harry Sec l’organise en usine de remédiation, avec deux moteurs de Harington : OmnIA, la plateforme d’IA agentique, et Harry SDLC, la software factory de développement augmentée par l’IA.
-
Détecter
Harry Sec
Le monitoring du parc est réalisé en continu. Les indicateurs d’exposition sont suivis en temps réel.
-
Prioriser
OmnIA
L’IA corrèle les signaux et génère le plan de remédiation selon la criticité métier et vos profils sécurité.
-
Corriger
Harry SDLC
Le correctif ou la montée de version est produit avec une analyse d’impact et des tests de non-régression automatisés, puis proposé en merge request sur une branche sécurité dédiée.
-
Valider et prouver
Vos équipes
Un responsable métier, un responsable applicatif et un tech lead valident avant la production. Chaque correction donne lieu à un rapport d’intervention.
L’IA réduit le délai entre la découverte d’une faille et son exploitation. Harry Sec réduit d’autant votre délai de remédiation.
En cas de crise, un pôle d’experts cybersécurité, SOC et DevSecOps peut monter en puissance rapidement pour renforcer la remédiation et l’investigation.
La différence entre une gestion des vulnérabilité classique et une usine de remédiation
Un audit vous permet de savoir si vous étiez onforme hier alors que Harry Sec montre que vous l’êtres aujourd’hui.
| Critère | Gestion des vulnérabilités classique | Harry SecUsine de remédiation |
|---|---|---|
| Rythme | Des campagnes ponctuelles, souvent après un audit | En continu, avec une livraison de correctifs chaque semaine |
| Détection | Des scans périodiques | Une surveillance continue et des indicateurs en temps réel |
| Correction | Manuelle, application par application | Correctifs produits par des agents IA, validés par vos équipes |
| Obsolescence | Reportée d’année en année | Traitée : montée de version avec non-régression automatisée |
| Preuve de conformité | Reconstituée à la main avant l’audit | Produite à chaque livraison, avec un rapport d’intervention |
| Code produit par l’IA | Relu quand c’est possible | Tracé : quel agent, quel modèle, quel validateur |
Conformité NIS2, DORA et AI Act : comment prouver votre sécurité à chaque audit ?
Harry Sec garantit une traçabilité totale et un DevSecOps intégré pour produire immédiatement vos preuves d’audit et de conformité (RGPD, AI Act, DORA, NIS2).
- Chaque correction est tracée : Qui ou quel agent l’a produite, avec quel modèle, qui l’a validée.
- Chaque livraison produit son rapport d’intervention.
- Vos preuves sont prêtes pour un audit NIS2 ou DORA, sans avoir à mener de chantier documentaire en parralèle.
Ce que Harry Sec vous aide à démontrer
-
NIS2
Référentiel cybersécurité
La gestion des risques et des vulnérabilités, la sécurité de la chaîne logicielle
-
DORA
Résilience du secteur financier
La gestion des incidents liés aux TIC et la résilience opérationnelle numérique
-
RGPD
Protection des données
La protection des données dès la conception et la traçabilité des accès
-
AI Act
Intelligence artificielle
La traçabilité et la supervision humaine du code produit par l’IA
Livraison hebdomadaire
Ce que vous recevez chaque semaine
-
Security Risk Intelligence
La veille sur la menace qui concerne votre secteur et vos actifs.
-
Security Scores et Coverage
Votre niveau d’exposition et la couverture de vos contrôles.
-
AI Artefacts
Les plans de remédiation générés par l’IA.
-
Le code corrigé
Livré dans votre CI/CD, validé par vos équipes, avec son rapport d’intervention.
- Réduction rapide de la surface d’exposition
- Détection précoce et traitement accéléré
- Automatisation et IA au service de l’efficacité
- Expertise et capacité d’exécution immédiate
- Maîtrise des risques et résilience renforcée
Par où commencer ?
Un diagnostic de vos vulnérabilités en 48 h
-
Diagnostic en 48 h
Harry Sec réalise la cartographie applicative de votre parc sur le périmètre que vous autorisez par écrit : applications, versions, exposition. Vous obtenez la liste des applications vulnérables ou en fin de vie, ainsi que le chiffrage de leur remédiation.
-
Remise à niveau, au forfait par application
Gestion des correctifs et modernisation applicative : analyse d’impact, mise à jour du langage et du CMS ou du framework, non-régression automatisée.
-
Usine de remédiation en abonnement
Détection en continu, correctifs livrés chaque semaine et validés par vos équipes, preuves de conformité produites à chaque livraison.
Pourquoi Harington
Harington est une ESN française indépendante, fondée en 2008, qui accompagne les DSI dans la modernisation de leur SI et l’industrialisation de leur delivery à l’ère de l’IA. Elle figure au classement FT1000 2026 du Financial Times et ses sites sont certifiés ISO 9001, ISO 27001 et ISO 27701. Sa practice Cybersécurité & DevSecOps, dirigée par Brice Leffe, porte Harry Sec aux côtés de Harry SDLC et d’OmnIA, au sein d’une seule chaîne de production. Nos experts interviennent depuis Paris, Tunis, Casablanca et Porto.
Questions fréquentes sur la gestion des vulnérabilités et Harry Sec
Harry Sec est la plateforme DevSecOps de Harington. Elle sécurise l’ensemble de votre parc applicatif, alimente une usine de remédiation qui corrige les vulnérabilités à haute fréquence, et produit vos preuves d’audit et de conformité RGPD, AI Act, DORA et NIS2.
La gestion des vulnérabilités consiste à identifier, évaluer, prioriser et corriger en continu les failles de sécurité d’un système d’information. Une plateforme de gestion des vulnérabilités comme Harry Sec automatise ce cycle, de la cartographie applicative jusqu’au correctif livré et à la preuve de conformité.
Le DevSecOps intègre la sécurité dans tout le cycle de développement (Dev) et d’exploitation (Ops), au lieu d’un contrôle unique en fin de projet. Les failles sont détectées plus tôt, quand elles coûtent le moins cher à corriger. Harry Sec est la plateforme DevSecOps de Harington.
En commençant par une cartographie applicative : Liste de vos applications, leurs versions et de leur exposition sur Internet. On analyse ensuite leurs vulnérabilités, puis on les priorise selon la criticité métier. Le diagnostic Harry Sec réalise ces étapes en 48 h sur le périmètre que vous avez choisi.
C’est l’ensemble des actions qui suppriment une vulnérabilité comme appliquer un correctif, modifier le code, monter de version un langage, un CMS ou un framework, ou isoler l’application. La détection dit où sont les failles ; la remédiation les comble.
La remédiation agentique confie à des agents IA la production des correctifs de sécurité, de l’analyse d’impact jusqu’à la proposition de code. Avec Harry Sec, chaque correctif est proposé en merge request et validé par un humain avant la mise en production.
Un composant en fin de vie, qu’il s’agisse d’un langage, d’un framework, d’un système, d’une base de données ou d’un outil de data, ne reçoit plus de correctif de sécurité garanti. Or l’IA trouve désormais les failles plus vite que les applications ne sont mises à jour.
En traçant chaque contrôle et chaque correction, et en conservant les preuves au fil de l’eau. Harry Sec produit immédiatement ces preuves pour vos auditeurs. La conformité reste de votre responsabilité, mais vous pouvez la démontrer à tout moment.
Non. Harry Sec s’intègre à votre chaîne CI/CD existante, et les correctifs arrivent dans vos dépôts.
Harry Sec de Harington
Détection en temps réel.Remédiation en continu.Preuve à chaque livraison.
Demandez votre diagnostic Harry Sec en 48 hEn savoir plus
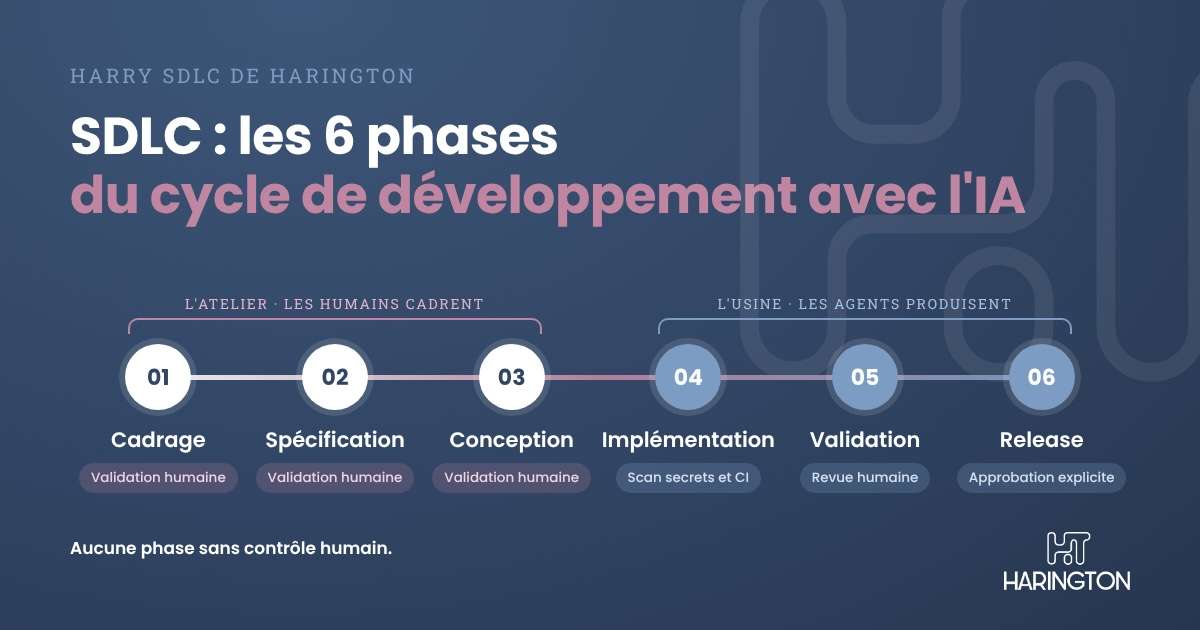
Qu’est-ce que le SDLC, et comment l’IA change-t-elle le cycle de développement logiciel ? Définition, différences avec un copilote de code, et les 6 phases d’un SDLC augmenté par l’IA, avec une gate de contrôle à chaque transition.
Qu’est-ce qu’une ESN AI-Augmented ? Une ESN qui intègre l’IA générative et des agents IA dans toutes ses expertises et sur tout le cycle de développement logiciel, sous contrôle humain, et qui s’engage sur le résultat. Définition, différences avec une ESN classique et 5 critères pour la reconnaître.
Harington publie son bilan carbone 2025 sur l’ensemble de ses activités en France : 548 tCO2e, soit 38 % de moins qu’en 2022, alors que les effectifs ont progressé de 23 % et le chiffre d’affaires de 64 %. Les émissions par collaborateur baissent de 49 %, à 4 tCO2e.